Domain 7377.de kaufen?
Wir ziehen mit dem Projekt
7377.de um.
Sind Sie am Kauf der Domain
7377.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain 7377.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **


Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
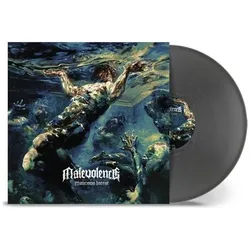
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
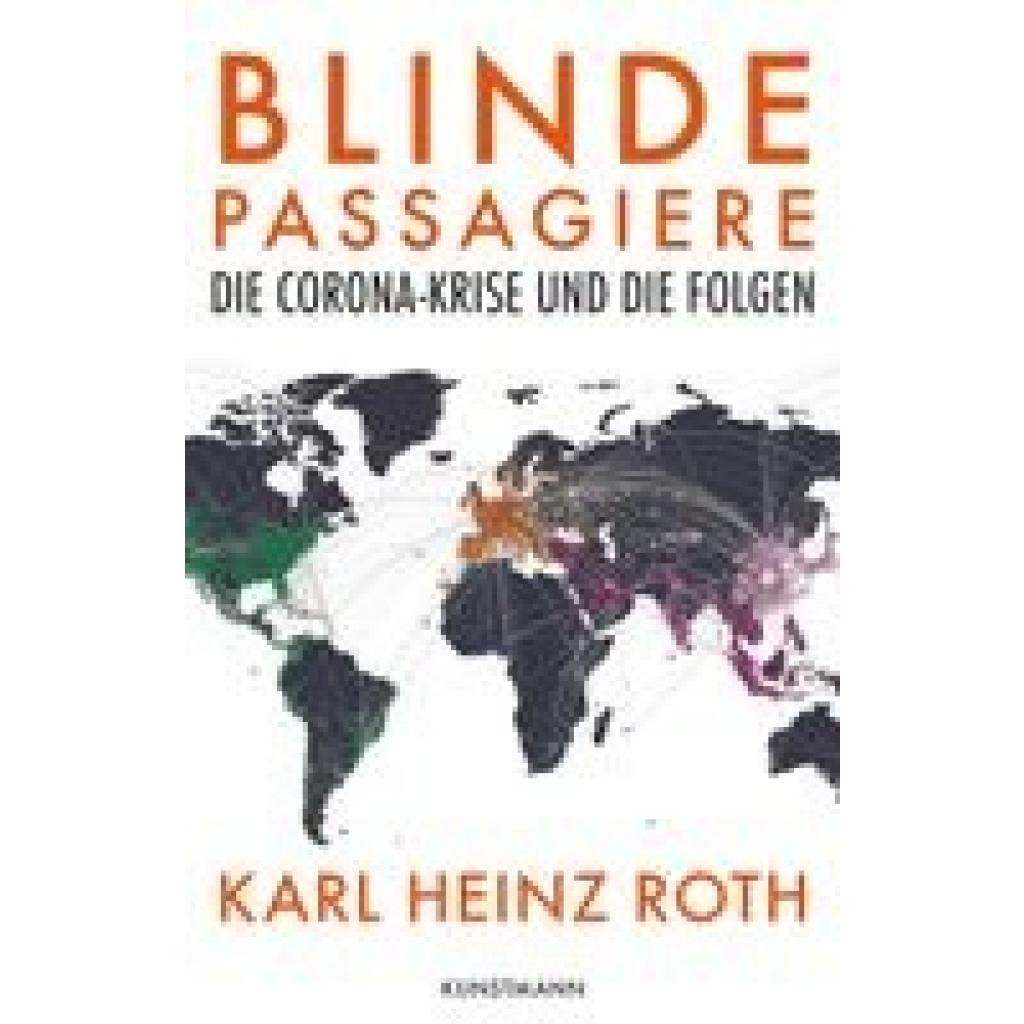
Roth, Karl Heinz: Blinde PassagiereBlinde Passagiere , Wie tief die weltumspannende Pandemie in unsere Gesellschaften und den Alltag der Menschen hineinwirkt, zeigt Karl Heinz Roth in diesem hervorragend recherchierten und elegant geschriebenen Buch - ein Grundlagenwerk für die kritische Aufarbeitung dieser Krise, zur Vermeidung kommender. Seit zwei Jahren dominiert die durch das SARS-CoV-2-Virus ausgelöste Pandemie die Welt. Sie hat alle Kontinente und Regionen erfasst, sich in mehreren Wellen ausgebreitet und immer neue Epizentren gebildet. Sie hat das Alltagsleben der Menschen durchdrungen, soziale Beziehungen verändert, die Medien beherrscht, das politische Establishment herausgefordert und zahlreiche wissenschaftliche Disziplinen auf die Probe gestellt. Der Mediziner und Historiker Karl Heinz Roth stellt das Geschehen aus einer globalen Perspektive dar, berichtet über die Vorgeschichte, die bis in die 2000er Jahre zurückreicht, analysiert die Ausbreitung und die Dynamik von Covid-19 und erörtert die Eigenschaften und Auswirkungen der Pandemie auf den Menschen. Er thematisiert die Gegenmaßnahmen, die dabei zutage getretenen Versäumnisse und die mentalen, politischen, sozialen und wirtschaftlichen Folgen der Lockdowns. Zum ersten Mal werden in diesem Buch die einzelnen Aspekte einer weltumspannenden Pandemie fachübergreifend betrachtet, aufeinander bezogen und kontextualisiert, wodurch sich auch strittige Fragen - wie etwa nach dem Virus als Laborflüchtling, nach der Rolle der internationalen Großstiftungen oder nach den Effekten und Kollateralschäden - diskutieren und klären lassen. , Sonstige > Motorkühlung , Erscheinungsjahr: 20220124, Produktform: Leinen, Autoren: Roth, Karl Heinz, Seitenzahl/Blattzahl: 480, Keyword: Corona; Covid 19; Forschung; Gesellschaftskritik; Lockdown; Medizin; Pandemie; SARS-CoV-2; Virus; Wissenschaft; global, Fachschema: Politik / Politikwissenschaft~Politikwissenschaft~Politologie~Wirtschaft~Heilkunde~Humanmedizin~Medizin, Fachkategorie: Politische Kontrolle, Propaganda und Freiheitsrechte~Geschichte~Volkswirtschaft, Finanzen, Betriebswirtschaft und Management~Medizin, Region: Welt, Altersempfehlung / Lesealter: 18, bis Alter: 99, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Politikwissenschaft, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kunstmann Antje GmbH, Verlag: Kunstmann Antje GmbH, Verlag: Kunstmann, Antje, GmbH, Verlag, Länge: 217, Breite: 148, Höhe: 45, Gewicht: 728, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 268766530,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ortel, Kai: Der Flughafen TegelDer Flughafen Tegel , Die Geschichte einer Legende in Bildern , Klemm- & Sperrstangen > Transportsysteme , Erscheinungsjahr: 202212, Produktform: Leinen, Autoren: Ortel, Kai, Seitenzahl/Blattzahl: 161, Themenüberschrift: PHOTOGRAPHY / Subjects & Themes / Historical~TRANSPORTATION / Aviation / History, Keyword: Luftfahrt; Bildband; Flugzeug; Flieger; Technik; LuftfahrtVerkehrsgeschichte; Fluglinien; Geschichte; Berlin; Luftschiff; Airport; Maschinen; Lufthansa, Fachschema: Farbfotografie~Fotografie~Photo~Photographie~Flugzeug - Privatflugzeug~Luftfahrt / Flugzeug, Fachkategorie: Fotografie~Geschichte, Region: Berlin, Warengruppe: HC/Flugzeuge, Fachkategorie: Flugzeuge: Ratgeber, Sachbuch, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Sutton Verlag GmbH, Verlag: Sutton Verlag GmbH, Verlag: Sutton, Länge: 270, Breite: 226, Höhe: 15, Gewicht: 860, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: SLOWENIEN (SI), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Fluglinien die Sicherheit und Zufriedenheit ihrer Passagiere gewährleisten?
Fluglinien können die Sicherheit ihrer Passagiere gewährleisten, indem sie regelmäßige Wartungen an ihren Flugzeugen durchführen, gut ausgebildetes Personal einsetzen und strenge Sicherheitsprotokolle befolgen. Zudem können sie die Zufriedenheit ihrer Passagiere sicherstellen, indem sie einen guten Kundenservice bieten, komfortable Flugzeuge bereitstellen und pünktliche Flüge garantieren. Feedback der Passagiere ernst nehmen und kontinuierlich verbessern ist ebenfalls wichtig für die Zufriedenheit der Passagiere. **
-
Wie kann man günstige Flugtickets bei verschiedenen Fluglinien finden?
1. Vergleiche die Preise auf verschiedenen Buchungsportalen und Flugsuchmaschinen. 2. Nutze flexible Reisedaten und buche frühzeitig oder Last-Minute-Angebote. 3. Melde dich für Newsletter an, um über Sonderangebote informiert zu werden. **
-
Welche Maßnahmen ergreifen Fluglinien, um die Sicherheit und Bequemlichkeit ihrer Passagiere zu gewährleisten?
Fluglinien führen regelmäßige Wartungschecks an ihren Flugzeugen durch, um sicherzustellen, dass sie in einwandfreiem Zustand sind. Sie bieten Schulungen für ihre Piloten und Crewmitglieder an, um sicherzustellen, dass sie in Notfallsituationen angemessen reagieren können. Zudem implementieren sie Sicherheitsrichtlinien und -verfahren, um die Sicherheit und den Komfort der Passagiere während des Fluges zu gewährleisten. **
-
Wie kann man am besten preiswerte Flugtickets bei Fluglinien buchen?
1. Suche nach Flügen in der Nebensaison oder Last-Minute-Angeboten. 2. Nutze Vergleichsportale und abonniere Newsletter für Sonderangebote. 3. Sei flexibel bei den Reisedaten und -zeiten, um die besten Deals zu finden. **


Wie viele Passagiere reisen täglich durchschnittlich über den Flughafen in Ihrer Stadt?
In meiner Stadt reisen täglich durchschnittlich 50.000 Passagiere über den Flughafen. Dies variiert je nach Saison und Feiertagen. Der Flughafen ist einer der verkehrsreichsten in der Region. **
Wie können Passagiere ihren Flugkomfort verbessern? Worauf sollten Passagiere bei der Buchung von Flugtickets achten, um stressfreie Reisen zu ermöglichen?
Passagiere können ihren Flugkomfort verbessern, indem sie einen Sitzplatz mit mehr Beinfreiheit wählen, sich bequem kleiden und genügend Wasser trinken. Bei der Buchung von Flugtickets sollten Passagiere auf die Flugzeiten, Umsteigezeiten und Gepäckbestimmungen achten, um stressfreie Reisen zu ermöglichen. Außerdem ist es ratsam, frühzeitig zu buchen, um die besten Preise und Sitzplätze zu erhalten. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Wie können Fluglinien die Sicherheit und Zufriedenheit ihrer Passagiere gewährleisten?
Fluglinien können die Sicherheit ihrer Passagiere gewährleisten, indem sie regelmäßige Wartungen an ihren Flugzeugen durchführen, gut ausgebildetes Personal einsetzen und strenge Sicherheitsprotokolle befolgen. Zudem können sie die Zufriedenheit ihrer Passagiere sicherstellen, indem sie einen guten Kundenservice bieten, komfortable Flugzeuge bereitstellen und pünktliche Flüge garantieren. Feedback der Passagiere ernst nehmen und kontinuierlich verbessern ist ebenfalls wichtig für die Zufriedenheit der Passagiere. **
-
Wie kann man günstige Flugtickets bei verschiedenen Fluglinien finden?
1. Vergleiche die Preise auf verschiedenen Buchungsportalen und Flugsuchmaschinen. 2. Nutze flexible Reisedaten und buche frühzeitig oder Last-Minute-Angebote. 3. Melde dich für Newsletter an, um über Sonderangebote informiert zu werden. **
Ähnliche Suchbegriffe für Malicious
-
Roth, Karl Heinz: Blinde PassagiereBlinde Passagiere , Wie tief die weltumspannende Pandemie in unsere Gesellschaften und den Alltag der Menschen hineinwirkt, zeigt Karl Heinz Roth in diesem hervorragend recherchierten und elegant geschriebenen Buch - ein Grundlagenwerk für die kritische Aufarbeitung dieser Krise, zur Vermeidung kommender. Seit zwei Jahren dominiert die durch das SARS-CoV-2-Virus ausgelöste Pandemie die Welt. Sie hat alle Kontinente und Regionen erfasst, sich in mehreren Wellen ausgebreitet und immer neue Epizentren gebildet. Sie hat das Alltagsleben der Menschen durchdrungen, soziale Beziehungen verändert, die Medien beherrscht, das politische Establishment herausgefordert und zahlreiche wissenschaftliche Disziplinen auf die Probe gestellt. Der Mediziner und Historiker Karl Heinz Roth stellt das Geschehen aus einer globalen Perspektive dar, berichtet über die Vorgeschichte, die bis in die 2000er Jahre zurückreicht, analysiert die Ausbreitung und die Dynamik von Covid-19 und erörtert die Eigenschaften und Auswirkungen der Pandemie auf den Menschen. Er thematisiert die Gegenmaßnahmen, die dabei zutage getretenen Versäumnisse und die mentalen, politischen, sozialen und wirtschaftlichen Folgen der Lockdowns. Zum ersten Mal werden in diesem Buch die einzelnen Aspekte einer weltumspannenden Pandemie fachübergreifend betrachtet, aufeinander bezogen und kontextualisiert, wodurch sich auch strittige Fragen - wie etwa nach dem Virus als Laborflüchtling, nach der Rolle der internationalen Großstiftungen oder nach den Effekten und Kollateralschäden - diskutieren und klären lassen. , Sonstige > Motorkühlung , Erscheinungsjahr: 20220124, Produktform: Leinen, Autoren: Roth, Karl Heinz, Seitenzahl/Blattzahl: 480, Keyword: Corona; Covid 19; Forschung; Gesellschaftskritik; Lockdown; Medizin; Pandemie; SARS-CoV-2; Virus; Wissenschaft; global, Fachschema: Politik / Politikwissenschaft~Politikwissenschaft~Politologie~Wirtschaft~Heilkunde~Humanmedizin~Medizin, Fachkategorie: Politische Kontrolle, Propaganda und Freiheitsrechte~Geschichte~Volkswirtschaft, Finanzen, Betriebswirtschaft und Management~Medizin, Region: Welt, Altersempfehlung / Lesealter: 18, bis Alter: 99, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Politikwissenschaft, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kunstmann Antje GmbH, Verlag: Kunstmann Antje GmbH, Verlag: Kunstmann, Antje, GmbH, Verlag, Länge: 217, Breite: 148, Höhe: 45, Gewicht: 728, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 268766530,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ortel, Kai: Der Flughafen TegelDer Flughafen Tegel , Die Geschichte einer Legende in Bildern , Klemm- & Sperrstangen > Transportsysteme , Erscheinungsjahr: 202212, Produktform: Leinen, Autoren: Ortel, Kai, Seitenzahl/Blattzahl: 161, Themenüberschrift: PHOTOGRAPHY / Subjects & Themes / Historical~TRANSPORTATION / Aviation / History, Keyword: Luftfahrt; Bildband; Flugzeug; Flieger; Technik; LuftfahrtVerkehrsgeschichte; Fluglinien; Geschichte; Berlin; Luftschiff; Airport; Maschinen; Lufthansa, Fachschema: Farbfotografie~Fotografie~Photo~Photographie~Flugzeug - Privatflugzeug~Luftfahrt / Flugzeug, Fachkategorie: Fotografie~Geschichte, Region: Berlin, Warengruppe: HC/Flugzeuge, Fachkategorie: Flugzeuge: Ratgeber, Sachbuch, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Sutton Verlag GmbH, Verlag: Sutton Verlag GmbH, Verlag: Sutton, Länge: 270, Breite: 226, Höhe: 15, Gewicht: 860, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: SLOWENIEN (SI), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Maßnahmen ergreifen Fluglinien, um die Sicherheit und Bequemlichkeit ihrer Passagiere zu gewährleisten?
Fluglinien führen regelmäßige Wartungschecks an ihren Flugzeugen durch, um sicherzustellen, dass sie in einwandfreiem Zustand sind. Sie bieten Schulungen für ihre Piloten und Crewmitglieder an, um sicherzustellen, dass sie in Notfallsituationen angemessen reagieren können. Zudem implementieren sie Sicherheitsrichtlinien und -verfahren, um die Sicherheit und den Komfort der Passagiere während des Fluges zu gewährleisten. **
-
Wie kann man am besten preiswerte Flugtickets bei Fluglinien buchen?
1. Suche nach Flügen in der Nebensaison oder Last-Minute-Angeboten. 2. Nutze Vergleichsportale und abonniere Newsletter für Sonderangebote. 3. Sei flexibel bei den Reisedaten und -zeiten, um die besten Deals zu finden. **
-
Wie viele Passagiere reisen täglich durchschnittlich über den Flughafen in Ihrer Stadt?
In meiner Stadt reisen täglich durchschnittlich 50.000 Passagiere über den Flughafen. Dies variiert je nach Saison und Feiertagen. Der Flughafen ist einer der verkehrsreichsten in der Region. **
-
Wie können Passagiere ihren Flugkomfort verbessern? Worauf sollten Passagiere bei der Buchung von Flugtickets achten, um stressfreie Reisen zu ermöglichen?
Passagiere können ihren Flugkomfort verbessern, indem sie einen Sitzplatz mit mehr Beinfreiheit wählen, sich bequem kleiden und genügend Wasser trinken. Bei der Buchung von Flugtickets sollten Passagiere auf die Flugzeiten, Umsteigezeiten und Gepäckbestimmungen achten, um stressfreie Reisen zu ermöglichen. Außerdem ist es ratsam, frühzeitig zu buchen, um die besten Preise und Sitzplätze zu erhalten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.